近日,瑞星發布了《2018年中國網絡安全報告》,報告顯示2018年病毒活動十分活躍,數據泄露和網絡攻擊事件頻發,包括Facebook、GitHub、A站、華住酒店、臺積電等全球大中小企業均遭受不同程度的影響,網絡安全依然不容小覷。
2018年新增病毒樣本暴增56%
2018年瑞星“云安全”系統共截獲病毒樣本總量7,786萬個,病毒感染次數11.25億次,病毒總體數量比2017年同期上漲55.63%。由于利益的驅使,更多領域的犯罪分子投入到了挖礦病毒與勒索病毒領域,同時,病毒與殺毒軟件的對抗越來越激烈,攻擊者持續更新迭代病毒,導致病毒有了極大地增長。
報告期內,北京市病毒感染2.26億人次,位列全國第一,其次為廣東省0.92億人次及山東省0.65億人次。
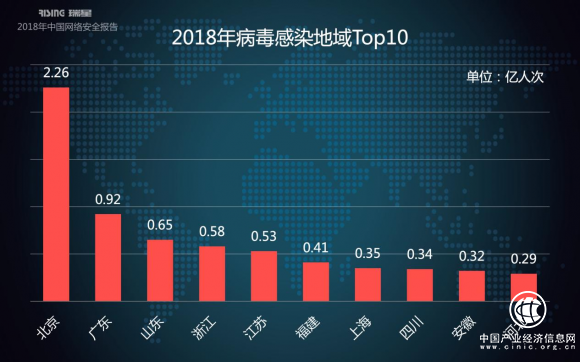
圖:2018年病毒感染地域Top10
廣東省勒索病毒感染次數位列全國第一
2018年瑞星“云安全”系統共截獲勒索軟件感染次數687萬次,其中廣東省感染179萬次,位列全國第一,其次為上海市77萬次,北京市52萬次及江蘇省33萬次。

圖:2018年勒索軟件感染地域分布Top10
通過對瑞星捕獲的勒索樣本按家族分析發現,GandCrab家族占比36%,位列第一,其次為WannaCrypt占比31%,以及Lyposit占比17%。
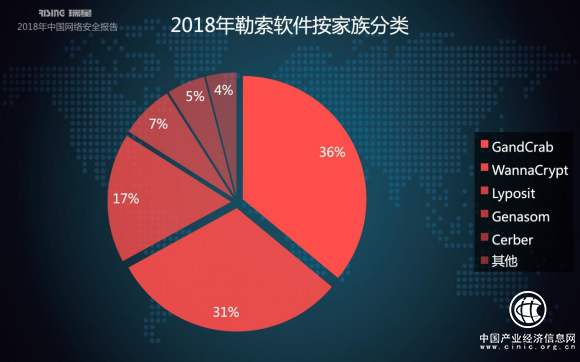
圖:2018年勒索軟件按家族分類
2018年手機病毒樣本增長26%
2018年瑞星“云安全”系統共截獲手機病毒樣本640萬個,病毒總體數量比2017年同期上漲26.73%。新增病毒類型以信息竊取、資費消耗、流氓行為、惡意扣費四類為主,其中信息竊取類病毒占比26%,位居第一。其次是資費消耗類病毒占比25%,第三名是流氓行為類病毒占比18%。

永恒之藍漏洞依然是影響最嚴重的漏洞之一
2018年CVE-2017-0144(永恒之藍漏洞)依然是影響最嚴重的漏洞之一,很多企業互聯網中仍然存在很多未打“永恒之藍”漏洞補丁的機器,導致其危害至今仍在持續。CVE-2017-0144是Microsoft Windows SMB服務中存在遠程代碼執行漏洞,遠程攻擊者可通過發送特制的數據包觸發漏洞,從而利用該漏洞執行代碼。
由于美國國家安全局NSA旗下的方程式組織,用來竊取情報的網絡武器被泄露,導致很多攻擊者不需要掌握漏洞利用的知識,直接使用NSA泄露的工具就能發起永恒之藍漏洞攻擊,因此極大地降低了攻擊的門檻。此外MsraMiner挖礦病毒、Satan勒索病毒、Lucky勒索病毒也是利用永恒之藍漏洞進行傳播,影響范圍十分廣泛。
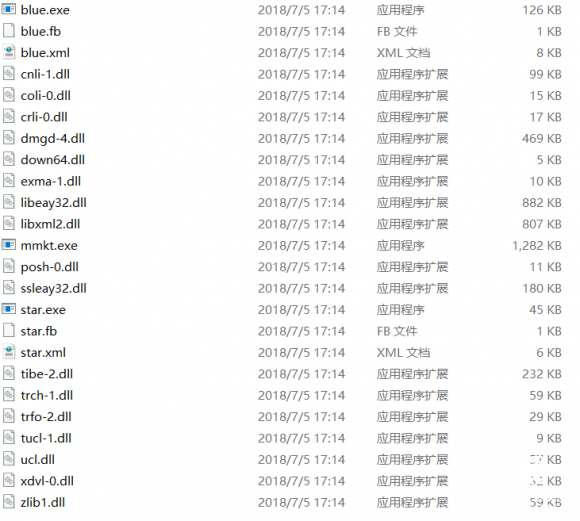
圖:病毒利用的永恒之藍攻擊工具包
較為活躍的GandCrab勒索挖礦病毒
GandCrab勒索病毒從2018年年初一直活躍到年末,此病毒自出現以來持續更新對抗查殺。GandCrab隨著版本的不斷更新傳播方式也不斷變化,包括網站掛馬、偽裝字體更新程序、郵件、漏洞、木馬程序等。該家族普遍采用較為復雜的RSA+AES混合加密算法,文件加密后幾乎無法解密,最近的幾個版本為了提高加密速度,對文件加密的算法開始使用Salsa20算法,秘鑰被非對稱加密算法加密,若沒有病毒作者的私鑰,正常方式通常無法解密,給受害者造成了極大的損失。
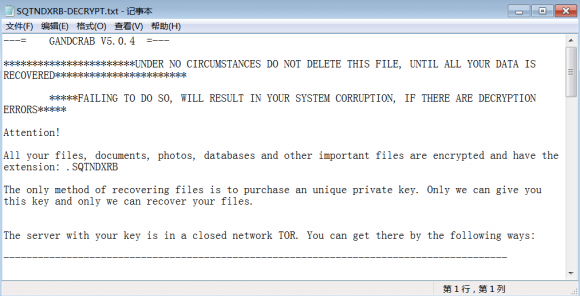
圖:病毒釋放的勒索信息
挖礦、勒索病毒呈一體化、蠕蟲化趨勢
以往勒索病毒和挖礦病毒有比較明顯的界限,隨著更多攻擊者投入到這一領域,獲取最大利益是他們的根本目的,因此勒索病毒和挖礦病毒的界限開始模糊,病毒運行后除了釋放勒索模塊加密受害者計算機中的文件之外,又開始釋放挖礦模塊挖掘虛擬貨幣,消耗受害者計算機資源。
為了增加感染量,病毒呈現蠕蟲化的趨勢,病毒會通過弱口令和系統漏洞、多種web漏洞傳播,攻擊存在弱口令和漏洞的計算機。比如Satan勒索病毒、GandCrab勒索病毒,從2018年年初只負責勒索,逐步發展為通過漏洞和弱口令蠕蟲化傳播,并且開始挖礦。而Lucky和xbash病毒從一出現就攻擊Windows和Linux雙平臺,通過漏洞和弱口令傳播挖礦和勒索病毒。
網絡安全環境日益復雜,網絡攻擊形式也呈多樣化發展,瑞星安全專家提醒廣大用戶務必提高網絡安全意識,建議在日常使用電腦時,開啟系統自動更新,及時打補丁,電腦避免使用弱口令,不給不法分子可乘之機。發現電腦卡慢時應立即查看CPU使用情況,若發現可疑進程可及時關閉。
轉自:全球財經網


版權及免責聲明:凡本網所屬版權作品,轉載時須獲得授權并注明來源“中國產業經濟信息網”,違者本網將保留追究其相關法律責任的權力。凡轉載文章,不代表本網觀點和立場。版權事宜請聯系:010-65363056。
延伸閱讀


 性能提升、服務擴展,北斗三號基本系統建成

版權所有:中國產業經濟信息網京ICP備11041399號-2京公網安備11010502035964

