
一個沒有開放數據庫端口的內網,一個密碼足夠復雜的數據庫賬號,一臺沒有任何Web漏洞的服務器——卻在一夜之間被勒索病毒加密了全部文件。
更詭異的是,所有日志干干凈凈,沒有任何入侵痕跡。
仿佛黑客是“隔空取物”。
這不是電影情節。過去幾個月,Solar安全應急響應團隊連續處置了多起這樣的“幽靈入侵”事件。受害者有一個驚人的共同點:他們都裝了管家婆。

一、一個被所有人忽視的端口
管家婆系列軟件(輝煌Ⅱ、TOP+、ERP等)是國內中小企業最常用的進銷存管理工具之一。裝機量巨大,幾乎覆蓋了制造業、零售業、批發業的半壁江山。
我們在多起案例中發現:受害企業的服務器上,都有一個211端口默默對外開放。
這個端口不是網站,不是數據庫,而是管家婆客戶端連接服務端的“數據中轉站”——一個基于Delphi MIDAS協議的Socket通信服務。
絕大多數運維人員根本不知道它的存在,更不會想到要封它。
但黑客知道。
二、無需密碼,無需客戶端,直達最高權限
211端口上的服務沒有任何認證機制。任何人只要能TCP連上這個端口,就能直接調用服務端的核心方法——包括執行任意SQL語句。
更具體地說:
·不需要用戶名密碼(連接階段沒有鑒權)
·不需要管家婆客戶端(用一段Python腳本即可)
·不需要知道數據庫密碼(借用管家婆自己的sa連接)
·不需要數據庫端口開放(命令從應用內部發出)
攻擊者只需連上211端口,經過簡單的握手協議,就能以數據庫最高權限(sa)執行系統命令,最終獲得Windows SYSTEM權限——這是操作系統的最高權限。
從連接到完全控制,全程不產生任何登錄日志。
三、為什么傳統安全設備全部失靈
這個漏洞之所以“完美”,是因為它精準地避開了所有常規檢測手段:
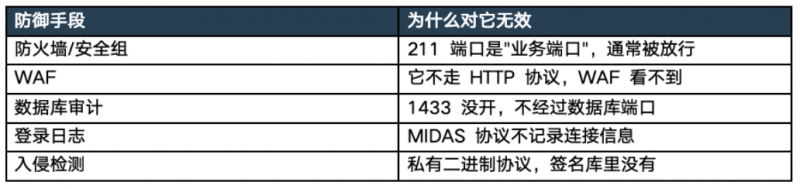
不是沒被攻擊,是這條路天生不留腳印。
四、更可怕的趨勢:AI正在幫黑客批量挖洞
讓我們真正擔憂的不只是這一個漏洞,而是背后的趨勢。
管家婆系列軟件的安裝包在互聯網上可以公開下載。我們觀察到,Weaxor和Tellyouthepass兩個勒索家族正在快速橫向擴展攻擊目標——從管家婆輝煌到物聯通,再到ERP,幾乎都是以0day(官方未修復的全新漏洞)作為突破口。
從下載安裝包到漏洞被武器化投入實戰,這個周期被壓縮到了令人不安的程度。
我們不得不做出一個嚴肅判斷:勒索組織可能已經在用AI進行自動化漏洞審計。
這意味著,過去需要高水平黑客花數周完成的漏洞挖掘,現在可能只需要幾天甚至幾小時。“下載軟件→AI審計→發現漏洞→武器化→批量投放”的閉環正在形成。
五、這不只是管家婆的問題
在研究過程中,我們對同網段做了211端口掃描,一次就發現4臺不同的應用服務器暴露了同樣的MIDAS服務。它們來自不同的廠商、不同的產品線,但底層都用了同一套Delphi Socket Server架構。
結論:任何使用“Delphi MIDAS + scktsrvr + 無認證”架構的應用,都可能存在同類漏洞。管家婆只是冰山一角——它暴露量最大,所以最先被盯上。
攻擊者手里已經有了一本“CLSID字典”,能精準識別211端口背后是什么應用,然后對號入座地打。

六、你現在應該做什么
今天就做:
·檢查你的服務器是否有211端口對公網開放(netstat -an | findstr 211)
·如果有,立即在防火墻/安全組封掉211的公網訪問,僅允許內網可信IP
本周內做:
·聯系管家婆官方獲取修復版本的scktsrvr.exe
·禁用SQL Server的xp_cmdshell和Ole Automation Procedures
·檢查SQL Server服務賬戶權限,不要用LocalSystem運行
持續做:
·在211端口流量上部署協議級監測
·關注SQL Server的sp_configure變更事件
·如果已經被加密過一次,恢復前務必徹底清除后門并封堵211——否則攻擊者會再來
七、寫在最后
這篇文章的目的不是制造恐慌,而是填補一個信息差。
在我們處置的案例中,沒有一家企業的運維人員知道211端口意味著什么。他們做了該做的一切——復雜密碼、關閉數據庫端口、部署防火墻——但還是被“隔空”打穿了。
安全的敵人不是疏忽,是盲區。
如果你的公司或者你客戶的公司在用管家婆,或者在用任何基于Delphi開發的C/S架構軟件,請把這篇文章轉給負責IT的同事。5分鐘的操作,可能避免一次讓公司停擺的勒索事件。
本文基于思而聽安全 | Solar應急響應團隊
實戰案例與逆向研究
所有結論經靶場驗證,技術細節供安全同行復測參考
關注思而聽,獲取更多一線安全情報與防御指南
轉自:鷹潭新聞網


【版權及免責聲明】凡本網所屬版權作品,轉載時須獲得授權并注明來源“中國產業經濟信息網”,違者本網將保留追究其相關法律責任的權力。凡轉載文章及企業宣傳資訊,僅代表作者個人觀點,不代表本網觀點和立場。版權事宜請聯系:010-65363056。
延伸閱讀




